サイト内検索
Cocoonフォーラム
書き込みの前に以下の3点をご確認ください。
何を書き込んだら良いか分からない場合は、以下のテンプレートをコピペしてご利用ください。
不具合・カスタマイズ対象ページのURL:
相談内容:
不具合の発生手順:
解決のために試したこと:
※文字だけでは正しく伝わらない可能性があるため、スクショ画像の添付もお願いします。
※高速化設定をしている場合は無効にしてください。
環境情報:※↑こちらに「Cocoon設定 → テーマ情報」にある「環境情報」を貼り付けてください。
環境情報の取得方法はこちら。
→ https://wp-cocoon.com/theme-report/
高速化設定を無効にするにはこちら。
→ https://wp-cocoon.com/theme-trouble/
フォーラム利用ガイドリンク
- フォーラムガイドライン
- よくある質問と答え(FAQ)
- サポート対象外のケース
- 原因不明の不具合用トラブルシューティング
- トピックにHTMLを貼り付ける方法(推奨ツール:notepad.pw)
- 真っ白画面でのエラーメッセージの確認方法
- ブラウザ環境チェックツール
- Cocoonカスタマイズ依頼
フォーラム質問後、問題等が解決した場合は結果を書き込んでいただけると幸いです。同様の問題で調べている方には、結果が一番気になる部分となります。
このフォーラムには初心者の方も多く参加されています。質問に不慣れな方も安心して相談できるよう、できるだけ穏やかな言葉でご案内いただけますと幸いです。
通知
すべてクリア

トピックスターター 2026年8月27日 19:02
ごく稀にお世話になっております。
先ほど、Cocoonにアクセス集計がついていたことに気付きました。
それ自体は喜ばしいことなのですが、
集計されている数値とGoogleアナリティクスの数値の差に
私は恐怖しています。
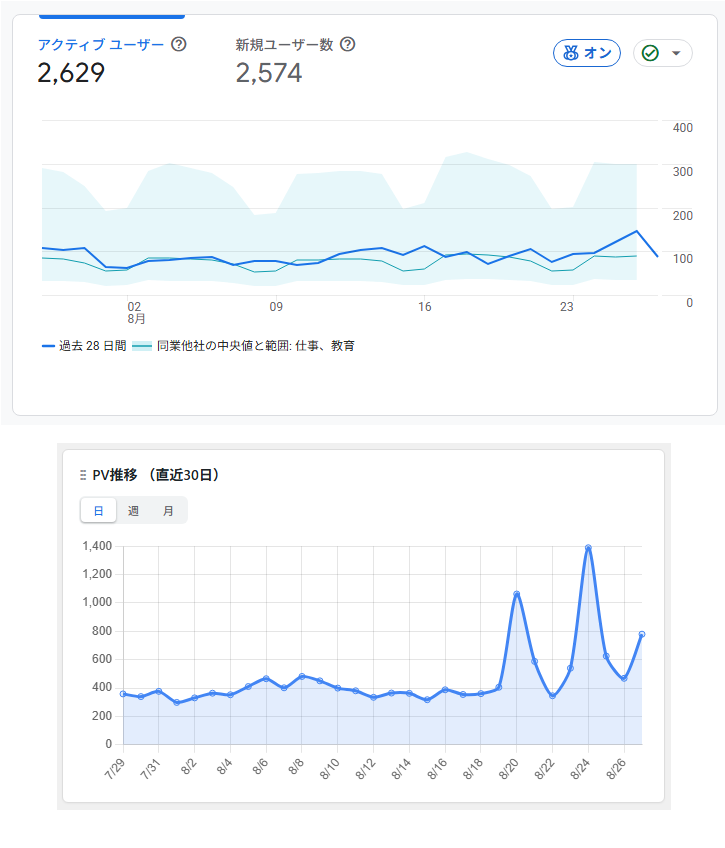
添付画像の上側がアナリティクスのグラフで、
下側がCocoon集計のものです。
近年、AIの発展により、特に中国からのクロールが激増しており、
95%くらいのアクセスは、ハッキングロボットやAI学習用スクレイパー、
検索用クローラーであるといった報告もあります。
こうした異変に対し、添付のサイトはIPで中国からのアクセスをはじいています。
また、中国以外の国からのアクセスとして偽装してアクセスを試みることもある様子ですが、
そこまでアクセス制限をかけるとデメリットの方が大きく、
過剰防衛になるため、しておりません。
とはいえ、アナリティクスとCocoonのグラフの差が気になっております。
特に、数日前と本日あたりで突出した差が見られる理由がわかりません。
このサイトは、ここのところずっと改修作業をおこなっているので、
私自身のアクセスを検知してしまった可能性も否めませんが、
ここまで顕著に不自然な差があると、
何らかの攻撃の形跡をアナリティクスでは感知できず、
Cocoonだけが感知したのでは?と
非常に心配です。
どういった因果関係が考えられますでしょうか?
みなさまのご意見をお聞かせください。
2026年8月27日 19:55
januaryさん
私はAnalyticsには疎いですので、素朴な疑問を書かせていただきます。
添付いただいた画像の上の部分が、Analyticsかと思うのですけれど。
これは、「PV数」なのでしょうか?
「アクティブユーザー数」なのではないかな?と、思ってしまいました。
(私の認識違いなら、ご放念ください)
ただ、少し疑問に思っただけで、何の解決にもなってなくて、すみません。
この投稿は3週間前ずつmk2に変更されました
トピックスターター 2026年8月27日 21:01
@mk2_mk2 様
ご指摘ありがとうございます。
焦りのあまり大事なところを見落とし、ご不便をおかけしました。
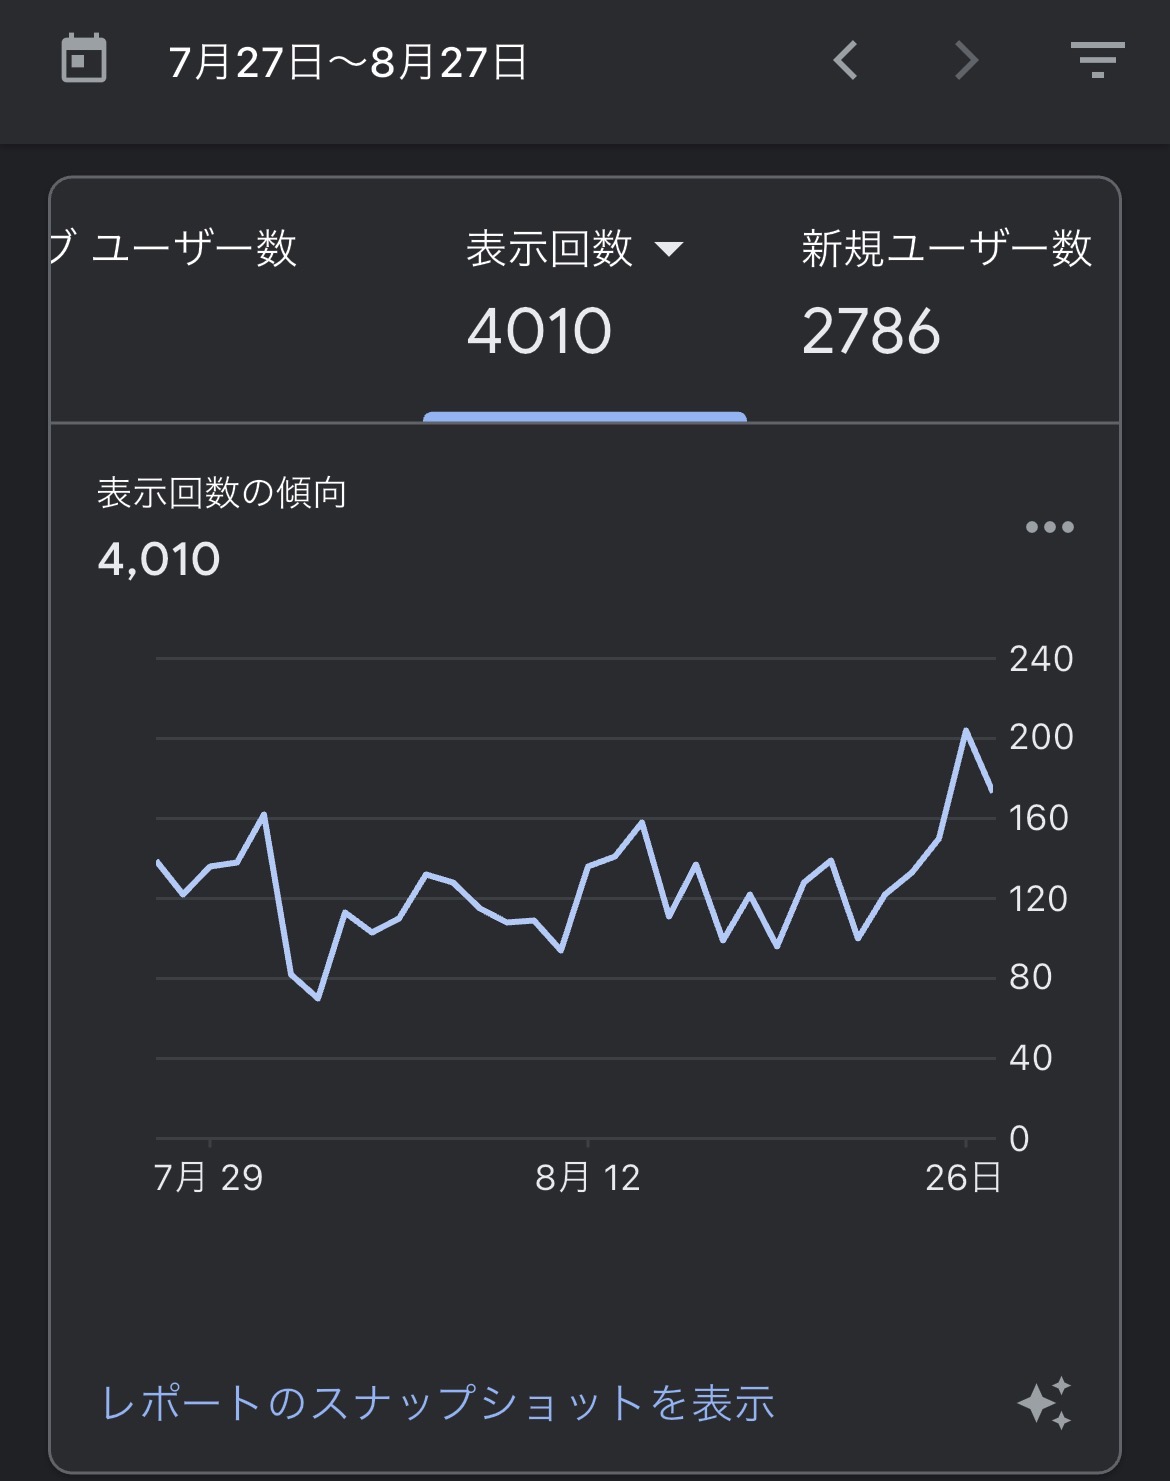
出先からとなりますが、添付スマホ画面のスクショにて失礼します。
おそらく添付画像がPV数のグラフかと思います。
細部は異なりますが、ここ数日の急激な大量アクセスは感知できていない様子はおわかりいただけるかと思います。
昨年から激増した中国からのサイバー攻撃の動きは共通していて、
①まず予兆として、突出したアクセス量の日が何日か突発的に発生する。
②その後、間を空けて総攻撃が仕掛けられる。
というパターンが、様々なタイプのサイトに仕掛けられています。(私自身はいくつものサイトを運営しています。)
このところ、サプライチェーンを狙ったサイバー攻撃のニュースはよく聞かれるかと思いますが、この流れの一環かと思われます。
しかし、Googleアナリティクスに関知できない大量アクセスというのは初めてです。
大袈裟に聞こえるかもしれませんが、国家レベルの脅威かもしれないとも、薄っすら感じています。
ステルスサイバー攻撃による国家的テロの予兆かもしれないから、なるべく多くの人に共有しなければ、という想いです。
(Cocoonのみがそれを感知できるのだとすれば、わいひらさんにとっては飛躍の機会ですね)
2026年8月27日 21:43
januaryさん
先にも書かせていただきましたけれど。
この辺は疎いもので、以下のリンクに留めさせていただければと思います。
(少し古いですが)
[解決済] アナリティクスとのpv数の違い
https://wp-cocoon.com/community/postid/64482/
以下は、上記トピック内にも、リンクがありますけど。
[解決済] コクーンのアクセス解析とアナリティクスの解析の結果が大幅に違う【二重カウントではありません。】
https://wp-cocoon.com/community/postid/22438/
上記で足りなかったり、補足等が必要であれば、他の方が返信してくださると思います。
(Cocoonの集計はシンプルなイメージ)
ちなみに、私のサイトも、中国等からの変なアクセスは、昔から多いです。
(華僑系の東南アジアのIPからも多いです)
私のサイトでは、これは今に始まったことではなく、数年前からそうでした。
(これらは、片っ端からブロックするようにしています。基本的に海外から閲覧されるようなサイトではないですので、CIDRでがっつり範囲指定しています)
詐欺サイトに、画像等使われたりするのは、発見しやすいのですが・・・。
何のアクセスなのか、分からないものもありますね。
私はアクセスログを、マクロでチェックさせて、いろいろ分析するようにはしています。
(PV数では、上記のようなことは判断していません)
この投稿は3週間前 4回ずつmk2に変更されました
わいひら reacted
2026年8月27日 22:47
ご共有ありがとうございます。mk2さんのご案内に補足します。
CocoonとGoogleアナリティクス(GA4)は、計測方法や除外条件が異なるため、PV数で比較しても一致するとは限りません。
Cocoonはページ内のCSSから集計用の処理を呼び出す仕組みですが、GA4の通常のウェブ計測はJavaScriptを使います。そのため、Googleの計測コードが動作しない場合や、計測通信がブロックされる場合には、Cocoon側だけに記録されることがあります。これは仕組みの違いで説明できるもので、特別な攻撃でなければ起きない現象ではありません。
参考:Cocoonの計測処理、Googleのページビュー計測
また、GA4では既知のボットによるアクセスが自動的に除外されます。Cocoonにもボットの除外処理はありますが、Googleと同じ判定ではなく、すべてのボットを識別できるわけではありません。
参考:Google公式ヘルプ「既知のbotトラフィックの除外」
ご自身の閲覧については、Cocoonでは通常、管理者としてログインしている間は集計対象外です。ただし、ログアウト中や、ログインしていない別のブラウザからの閲覧は集計される場合があります。
参考:Cocoonの集計条件
今回の急増が何によるものかは、添付のグラフだけでは特定できません。また、Cocoonには攻撃の有無や攻撃元を判定する機能はありませんので、数値の差だけから、特定の国や組織による攻撃の予兆と結びつけることはできないと思います。
原因を確認するには、比較期間・タイムゾーン・対象ページをそろえたうえで、急増した日のサーバーアクセスログを調べる必要がありこのフォーラム上で全て取得できるものでもないため、明確な原因はちょっとわからないとしか言えないかもしれません。
なので推測になりますが、おそらくGA4が弾いているボットのアクセスをCocoon側が計測してしまっているものによる、しまっているのが原因かと思います。(間違っていたので後から訂正)
(Cocoonのみがそれを感知できるのだとすれば、わいひらさんにとっては飛躍の機会ですね)
なのでこれはおそらくGA4の方が優れたボット判別能力を持っているということだと思います。
この投稿は3週間前ずつわいひらに変更されました
mk2 reacted
2026年8月27日 23:12
おそらくGA4が弾いているボットのアクセスをGoogle側が計測してしまっているものによる、しまっているのが原因かと思います。
上記は、以下のような感じかも?
おそらくGA4が弾いているボットのアクセスをCocoon側が計測してしまっているのが原因かと思います。
Cocoonのbot判定は以下かと。
https://github.com/xserver-inc/cocoon/blob/5ac3b6b1e4c01a842774d89ed9ff7fa722e1d0f9/lib/utils.php#L2288-L2354
近年、AIのbotのアクセスは多いですね。
(欧米系だけでなく、中国・ロシアのものも多いと思います)
この投稿は3週間前 3回ずつmk2に変更されました
わいひら reacted
トピックスターター 2026年8月28日 18:03
お二方とも、情報提供いただきありがとうございます。
また、GA4では既知のボットによるアクセスが自動的に除外されます。Cocoonにもボットの除外処理はありますが、Googleと同じ判定ではなく、すべてのボットを識別できるわけではありません。
このお話は、今後を考える上で、とても大事だと感じました。
つまり、GA4でボット的な動きが感知されたらそれは「未知のボット」で、
Cocoonでは既知のボットも感知される、ということですね。
「既知のボットを装った悪意ある攻撃」であれば、
GA4を見ているだけでは攻撃に気付けないわけですね。
詐欺サイトに、画像等使われたりする
心中お察しいたします。
とはいえ、私が最も警戒しているのは、Claude Mythosのような高性能AIが、
人類に認識できないようなサイバー攻撃プログラムを開発して、
サプライチェーンや社会インフラ(病院、軍事施設、水道、電力など)を
手当たり次第に攻撃し、社会や経済が混乱・麻痺するようなシナリオです。
そのようなことになれば、大地震と同じくらいに社会が麻痺します。
人命や生活、経済に直接的に関わります。
銀行口座残高がある日突然ゼロになるかもしれません。
「予兆」のうちに、対策が立てられれば、被害は最小限で済みます。
※私がここに書き込んだ最大の目的は「注意喚起」でありますので、
まだ有益な情報が集まる可能性を考えて、
もう少しスレッドを解決済みにしない意向でおります。
ご了承ください。
2026年8月28日 18:35
januaryさん
恐れ入りますが、個人的には、あまりにも話が飛躍しているように思います。
私が最も警戒しているのは、Claude Mythosのような高性能AIが、
人類に認識できないようなサイバー攻撃プログラムを開発して、
サプライチェーンや社会インフラ(病院、軍事施設、水道、電力など)を
手当たり次第に攻撃し、社会や経済が混乱・麻痺するようなシナリオです。
もはや、Cocoonの話ではなくないでしょうか?
フォーラムの、お問い合わせ内容なんでしょうか?、これは。
「Cocoonの仕様や機能に関する質問」とは思えず、このフォーラムにすることなのかと、個人的には、思います。
(その内容ならば、セキュリティ機関などに注意喚起するような、レベルでは?)
アクセスログを見ていれば、ある程度どんな攻撃なのかは、監視はできるようにも思います。(個人レベルのサイトであれば)
わいひらさんが以下のように書いてくださったかとおもいます。
Cocoonはページ内のCSSから集計用の処理を呼び出す仕組みです
これは、ページの後ろの方ですから。
それが展開される前に閉じてしまえば、計測されませんよ。(自分で簡単に再現できます)
また、管理画面内へのアクセスも、カウントされないです。
WordPressの脆弱性を狙ったものも、計測できない可能性が高いです。(ページを表示させるのではなく、管理画面内や脆弱性を狙うのではないかと)
もう少しスレッドを解決済みにしない意向でおります。
お書きになったことを、否定したり、主旨を妨げたりするつもりはありませんが。
せめて、期限を設定するなど、していただけないでしょうか?
(いつまでも開けっ放しというのは、歓迎されないと思います。それならば「雑談」に)
この投稿は3週間前 5回ずつmk2に変更されました
トピックスターター 2026年8月28日 20:26
@mk2_mk2 さん
フォーラムの、お問い合わせ内容なんでしょうか?、これは。
「Cocoonの仕様や機能に関する質問」とは思えず、このフォーラムにすることなのかと、個人的には、思います。
私自身には特に何のこだわりもなく、本件について議論を交わす意図や目的はございませんので、
利用者の皆様や運営者の皆様がそのように思われるのでしたらば、仰せの通りにいたします。
単に、「Cocoonには危険性を感知する機能が備わっている」という点において、
Cocoonが主題であろうとの判断でこちらに掲載いたしました。
従いまして、(各種の反論やご指摘の声も含め、)最終的な書き込みののち、
一週間をめどとしまして、書き込みをクローズさせていただければと思います。
(私自身は返信以外の書き込みはこれ以上いたしません。)
よろしくお願いいたします。
この投稿は3週間前ずつjanuaryに変更されました
2026年8月28日 20:40
「Cocoonには危険性を感知する機能が備わっている」という点において、
Cocoonが主題であろうとの判断でこちらに掲載いたしました。
先に以下のように書かせていただいたと思います。
展開される前に閉じてしまえば、計測されませんよ。(自分で簡単に再現できます)
また、管理画面内へのアクセスも、カウントされないです。
WordPressの脆弱性を狙ったものも、計測できない可能性が高いです。(ページを表示させるのではなく、管理画面内や脆弱性を狙うのではないかと)
私は、Cocoonのアクセス集計では、検知できないと思います。
Cocoonのアクセス集計は、極々シンプルなものだと思います。
例えば、投稿/固定ページに、通常の手段でアクセスすれば、複数のリソースが呼び出されます。
わいひらさんがお書きになったような方法で、PHPファイルが呼び出されますから、アクセスログにも残ります。(Cocoonのアクセス集計のファイルが)

これも先に書きましたが、GoogleBotなどは、除外ひていますので、このファイルへのアクセスはなく、アクセスするリソースも1つだけでした。

以下のようなページ表示しない不正アクセスも、Cocoonでは集計できません(検知できない)。
以下2件+5件(これは抜粋です)は、Cocoonのアクセス集計にアクセスしていません。


Cocoonのアクセス集計は、投稿/固定ページにアクセスする必要があると思います。
(ログイン画面・管理画面・脆弱性を狙ったものは、カウントされません)
この投稿は3週間前 5回ずつmk2に変更されました
2026年8月28日 20:57
以下のようなページ表示しない不正アクセスも、Cocoonでは集計できません(検知できない)。以下2件+5件(これは抜粋です)は、Cocoonのアクセス集計にアクセスしていません。
一応補足を。
上記の下の画像のアクセスはそもそもブロックしています。
しかし、こういう種のものは、Cocoonのアクセス集計では、カウントされません。
GA4のJSも動かないと思いますから、そちらでもカウントされないと思いますが。
急に、Cocoonのアクセス集計の件数が、異常に増えた場合、アクセスログなどを調べるきっかけにはなるかもしれません。
(しかし、脆弱性を狙うようなアクセスは、アクセス集計では検知できないと思います)
一週間をめどとしまして、書き込みをクローズさせていただければと思います。
上記のようにお書きいただきましたので、9/5(土) 0時を目処に、クローズさせていただこうと、現時点では考えております。
この投稿は3週間前 6回ずつmk2に変更されました
2026年8月29日 03:35
本題から脱線します。
気づいたもので、メモ的に書かせていただきます。
今更気づいたのですが。
これ、良く見ると、WordPress本体(※)の緊急アップデートに繋がった脆弱性「wp2shell」への攻撃ですね。
(こういうアクセスはCocoonのアクセス集計では、カウントされません)
※この脆弱性の対処のため、緊急リリースされたのは、以下のバージョン
(つまり、これより前のマイナーバージョンには、脆弱性がある)
- WordPress 7.0.2
- WordPress 6.9.5
- WordPress 6.8.6(関連はするが別件の脆弱性の対処)
悪意あるものにとってはチャンスでしょうから、攻撃してきますよね、そりゃ。
この投稿は3週間前 4回ずつmk2に変更されました
2026年8月29日 22:56
単に、「Cocoonには危険性を感知する機能が備わっている」という点において、
Cocoonが主題であろうとの判断でこちらに掲載いたしました。
残念ながら、Cocoonにそこまでの機能はないと思います。そういった機能が必要ということであれば、有名どころのセキュリティプラグインを入れた方が良いと思います。
Cocoonの場合は単にページに来たアクセスをカウントしているだけです。一部、botなどははじいていますが、Googleのような大企業が作ったものと違って、そこまでbotの検知能力は高くありません。あくまでbotと認識できなかったアクセスが検知されているだけです。
ご期待に沿えず申し訳ないです 😓
2026年8月30日 20:41
januaryさん
わいひらさんにもお書きいただきましたけれど。
私もいろいろ書きましたが、とどのつまりは…。
「Cocoonには危険性を感知する機能が備わっている」
上記は、Cocoonのアクセス集計では、できないです。
(異常な量のアクセスがあれば、何らかの確認を行うキッカケにはなるかもしれません。ただ危険なアクセスは、大量アクセス時にあるとは限らないかと)
自動で検知するなら、セキュリティ系のプラグイン等が必要かと思います。
また、詳細は日々のアクセスログ等の確認も必要かと思います。
上記のようなことだけです。
(あの手この手で説明しているだけです)
とりあえず、しばらく開けておきます。
9/5(土) 0時以降になりましたら、当方にてクローズさせていだだくつもりです。
(クローズ後は、書き込みできなくなります)
この投稿は3週間前 2回ずつmk2に変更されました
トピックスターター 2026年9月4日 18:23
見落としておりましたが、私が知りたかったのはこういうことです。↓
本題から脱線します。
気づいたもので、メモ的に書かせていただきます。今更気づいたのですが。
これ、良く見ると、WordPress本体(※)の緊急アップデートに繋がった脆弱性「wp2shell」への攻撃ですね。
(こういうアクセスはCocoonのアクセス集計では、カウントされません)
※この脆弱性の対処のため、緊急リリースされたのは、以下のバージョン
(つまり、これより前のマイナーバージョンには、脆弱性がある)
- WordPress 7.0.2
- WordPress 6.9.5
- WordPress 6.8.6(関連はするが別件の脆弱性の対処)
悪意あるものにとってはチャンスでしょうから、攻撃してきますよね、そりゃ。
昨日あたり、Googleアナリティクスの挙動がおかしかったです。
私は、「大手ならば信用できる」という認識は持っておりません。
実際のところ、私がリアルで関わったGoogle社員の方々、
ガッツリと自社にとって都合の悪い事実を隠蔽しておられます。
証拠も持っていますので、これは単なる誹謗中傷や営業妨害ではありません。
この話、メディア各社にもすでに告発しましたが、
Google社はメディアの大口スポンサーでもありますので、
メディア側もスポンサーにとって都合の悪い事実は報道しません。
もしGoogle社自身がウィルスをばらまいていたりすれば、
当然、それはGoogleアナリティクスではカウントされないでしょう。
もしも国のセキュリティ対策本部側にGoogleが絡んでいるとするならば、
Googleにとって都合の悪い事実はもみ消されるでしょう。
私はGoogle社の取引相手ではないので、
単なる赤裸々なる告白です。
「そのような実情を知っているがゆえに、
私はむしろ今後Cocoonの生情報の方を注視していきたいと思います。」
というのが、この書き込みで一番言いたいことです。
今後とも、メンテナンスを続けていただければ幸いです。
応援しております。
この投稿は2週間前 2回ずつjanuaryに変更されました
2026年9月5日 00:13
9/5(土) 0時を過ぎましたが、特に新しい情報もなさそうです。
そのため、これをもちまして、クローズさせていただこうと思います。
この投稿は2週間前 2回ずつmk2に変更されました
問題の解決に至った場合には、トピック冒頭の「解決済み」をクリックしていただけますと幸いです。
また、有用な回答があった場合は返信右下にある「いいね!」もご活用ください。回答者の励みになります。
(CC BY-ND 2.1)準じていれば(リンクを貼っていただければ)転載も自由です。カスタマイズ記事を書く際にコード等をコピペ利用していただいて構いません。
フォーラムの使い方がよくわからない場合は、テストトピックで自由にテストしていただいて構いません。
最近の書き込みはこちら。
詳細なカスタマイズ依頼をするならこちら。