サイト内検索
Cocoonフォーラム
書き込みの前に以下の3点をご確認ください。
何を書き込んだら良いか分からない場合は、以下のテンプレートをコピペしてご利用ください。
不具合・カスタマイズ対象ページのURL:
相談内容:
不具合の発生手順:
解決のために試したこと:
※文字だけでは正しく伝わらない可能性があるため、スクショ画像の添付もお願いします。
※高速化設定をしている場合は無効にしてください。
環境情報:※↑こちらに「Cocoon設定 → テーマ情報」にある「環境情報」を貼り付けてください。
環境情報の取得方法はこちら。
→ https://wp-cocoon.com/theme-report/
高速化設定を無効にするにはこちら。
→ https://wp-cocoon.com/theme-trouble/
フォーラム利用ガイドリンク
- フォーラムガイドライン
- よくある質問と答え(FAQ)
- サポート対象外のケース
- 原因不明の不具合用トラブルシューティング
- トピックにHTMLを貼り付ける方法(推奨ツール:notepad.pw)
- 真っ白画面でのエラーメッセージの確認方法
- ブラウザ環境チェックツール
- Cocoonカスタマイズ依頼
フォーラム質問後、問題等が解決した場合は結果を書き込んでいただけると幸いです。同様の問題で調べている方には、結果が一番気になる部分となります。
このフォーラムには初心者の方も多く参加されています。質問に不慣れな方も安心して相談できるよう、できるだけ穏やかな言葉でご案内いただけますと幸いです。
通知
すべてクリア

トピックスターター 2026年9月20日 12:10
みなさま
お忙しいところ失礼いたします。
ブログサイトのヘッダーの表示(パソコン上での表示)が、ある日を境におかしくなってしまいました。
1~2週間前のことだったと思いますが、自身のブログで身に覚えのない投稿がなされていたことに気づき、ユーザーをチェックしたところ、同じく身に覚えのないユーザー名が表示されていたので、これらのユーザー名を削除しました。また、同じく身に覚えのないプラグインがいくつかありましたので、こちらも削除し、PWを変更しました。
ヘッダーの表示がおかしくなったのは、この後のことだと思います。ヘッダーなどの設定は特段変更しておりませんので、必要なプラグインを削除してしまった可能性がございます。
原因と対処法が分からず、困っております。どなたさまか、ご助言いただけましたら幸いです。お手数をおかけいたします。
ちなみに、スマホ画面上ではヘッダーの表示は特段おかしくなっていないようです。
以上、どうぞよろしくお願いいたします。
※環境情報:
----------------------------------------------
サイト名:Amy’s Blog(あみぶろ)
サイトURL: https://globalkidsmedia.com
ホームURL: https://globalkidsmedia.com
コンテンツURL:/wp-content
インクルードURL:/wp-includes/
テンプレートURL:/wp-content/themes/cocoon-master
スタイルシートURL:/wp-content/themes/cocoon-child-master
親テーマスタイル:/wp-content/themes/cocoon-master/style.css
子テーマスタイル:/wp-content/themes/cocoon-child-master/style.css
WordPressバージョン:7.1.1
PHPバージョン:8.3.33
データベース:10.11.18
サイト言語:ja
タイムゾーン:Asia/Tokyo
HTTPS:有効
マルチサイト:無効
WP_DEBUG:無効
DISABLE_WP_CRON:無効
WP_CACHE:無効
DISALLOW_FILE_EDIT:無効
パーマリンク構造:/entry/%postname%
ホームページ表示:最新の投稿
PHPメモリ上限:1G
WPメモリ上限:40M
WP管理画面メモリ上限:1G
PHP最大実行時間:180秒
PHP max_input_vars:1000
アップロード上限:1G
POST上限:1G
PHP拡張:curl:有効, mbstring:有効, gd:有効, imagick:有効, xml:有効, zip:有効, intl:有効, exif:有効
画像エディタ:EWWWIO_Imagick_Editor
ブラウザ:Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/153.0.0.0 Safari/537.36
サーバーソフト:Apache
サーバープロトコル:HTTP/1.1
言語:ja;q=0.8
----------------------------------------------
テーマ名:Cocoon
バージョン:2.9.5
カテゴリー数:11
タグ数:2
投稿数:469
固定ページ数:3
ユーザー数:1
----------------------------------------------
子テーマ名:Cocoon Child
バージョン:1.1.3
style.cssサイズ:19128 バイト
functions.phpサイズ:203 バイト
----------------------------------------------
Gutenberg:1
Font Awesome:4
Auto Post Thumbnail:0
ホームイメージ:/wp-content/uploads/2020/06/42038d4a1de95e1bbc97414bde0682a8.png
簡単SSL:0
コードハイライト:0
----------------------------------------------
canonicalタグ:1
カテゴリnoindex:0
タグnoindex:1
----------------------------------------------
サイドバー位置:sidebar_right
サイドバー表示:display_all
メインカラム幅:デフォルト
サイドバー幅:デフォルト
----------------------------------------------
全広告表示:1
AdSense表示方法:
----------------------------------------------
GA4:未設定
GTM:未設定
Search Console:未設定
----------------------------------------------
ブラウザキャッシュ有効化:1
CSS縮小化:0
JavaScript縮小化:0
Lazy Load:1
----------------------------------------------
利用中のプラグイン:
Advanced Editor Tools 5.10.1
Advanced LinkFlow Control 1.6.2
Advanced LinkFlow Control 1.2.5
Akismet Anti-spam: Spam Protection 5.7.2
Aurora Heatmap 1.7.1
BackWPup 5.7.6
Broken Link Checker 2.4.14.1
Contact Form 7 6.1.7
Content Sync Helper 1.0.6
Edit Author Slug 1.9.2
EWWW Image Optimizer 8.7.7
Useful Blocks 1.9.1
WP Fastest Cache 1.5.2
WP Multibyte Patch 2.9.3
----------------------------------------------

2026年9月20日 12:20
Amyさん
只今電車移動中で、スマホからなので、あまり調べることができません。
自身のブログで身に覚えのない投稿がなされていたことに気づき、ユーザーをチェックしたところ、同じく身に覚えのないユーザー名が表示されていたので、これらのユーザー名を削除しました。また、同じく身に覚えのないプラグインがいくつかありましたので、こちらも削除
上記は、悪意のある者による改ざんを、強く疑います。
また、以下のプラグイン、同名のものが2つありますが・・・。
Advanced LinkFlow Control 1.6.2
Advanced LinkFlow Control 1.2.5
これ、AIの回答は以下です。(複数回の改ざんを疑います)

どんな風に改ざんされたが分からないと、ちょっと手を出せないと思います。
もし、改ざん以前のバックアップがあれば、それを戻した方が良いかもしれません。
セキュリティプラグイン等でのスキャンで分かる場合もあるとは思いますが・・・。
状況次第ではありますが、復旧はプロにお願いするのも、一案かと思います。
先にも書きましたが、どんな改ざんがされたか等、外部からは正確に把握するのは、難しく思っています。
この投稿は3週間前 6回ずつmk2に変更されました
わいひら reacted
トピックスターター 2026年9月20日 13:48
ありがとうございます。プラグインの一覧に、Advanced LinkFlow Control 1.6.2 と Advanced LinkFlow Control 1.2.5 はありませんね。あやしいですね…。
トピックスターター 2026年9月20日 15:53
mk2さま
ご連絡ありがとうございます。AIも活用しながら確認したところ、感染しているようでした。
Xサーバーさまに詳しい状況をお伝えし、助言を受けながら対処したいと思います。
2度目のハッキングです。学習効果がなく、お恥ずかしい限りです。
2026年9月20日 16:03
Amyさん
Advanced LinkFlow Control 1.6.2
Advanced LinkFlow Control 1.2.5
上記に関する記載のあるサイトです。
Fake Plugin - Advanced LinkFlow Control
https://dev.to/md_pabel_fe07e07449db7326/fake-plugin-advanced-linkflow-control-i2c
冒頭に、以下のようにあります。
Technical Analysis
I found that the "Advanced LinkFlow Control" plugin disguises itself by removing its entry from the WordPress plugin list. It does so using a filter to eliminate itself when the 'all_plugins' hook is triggered unless a specific request parameter ('sp') is present.
技術的分析
「Advanced LinkFlow Control」プラグインは、WordPressのプラグイン一覧から自身の項目を削除することで、自身の存在を隠蔽(偽装)していることが判明しました。このプラグインは、特定の要求パラメータ('sp')が存在しない限り、'all_plugins' フックがトリガーされたときにフィルターを使用して自身を排除する(一覧に表示させない)処理を行っています。
上記の通りなら、プラグイン一覧を偽装して、隠れていますね。
以下も気にはなるのですが、似たようなものはあっても、一致するものがなく、私には分かりませんでした。
Content Sync Helper 1.0.6
ご自身で、意図してインストールしたものなら、大丈夫だとは思います。
この投稿は3週間前 3回ずつmk2に変更されました
わいひら reacted
2026年9月21日 00:38
こちらでも公開されているページを確認してみました。mk2さんのおっしゃるように、まずは不正アクセスや改ざんへの対応を優先していただくのがよいと思います。
確認した範囲では、親テーマのstyle.cssはCocoon 2.9.5のものと一致しているようでした。また、ヘッダーのロゴやメニューのHTMLも出力されており、単純にヘッダー表示に必要なプラグインがなくなった、という状況ではないように思います。
一方、さきほど確認したトップページのHTML末尾には、ブログの内容とは関係のない、外国語のオンラインカジノの宣伝文や多数の外部リンクが見受けられました。身に覚えのないユーザーや投稿が追加されていたことも合わせると、サイトが改ざんされている可能性が高いと思います。
Advanced LinkFlow Controlについては、mk2さんが紹介されている解析報告に、管理画面のプラグイン一覧から自分自身を隠す仕組みが示されています。Cocoonの環境情報は通常のプラグイン一覧とは取得方法が異なるため、「環境情報には出るのに、プラグイン一覧には出ない」という状態は、この仕組みで説明できると思います。これらはCocoon標準のヘッダー表示に必要なプラグインではありませんので、表示を戻すために再インストールする必要はないと思います。
ただ、外部からの確認だけでは、侵入経路や、ヘッダーの表示崩れに直接影響している箇所までは特定できませんでした。また、不審な内容がキャッシュに残っている可能性もあるため、現在も不正な処理が動いているかどうかは、サーバー上の調査が必要だと思います。
エックスサーバーへご相談される際は、今回確認できた「公開ページへのカジノ宣伝の混入」もお伝えいただくと、状況が伝わりやすいと思います。対応は、次の順序でご相談いただくのがよいかと思います。
- 削除や初期化の前に、調査用として現在のファイル・データベース・ログを保存する方法を確認する。正常だった時期の復旧用バックアップとは分けて保管してください。
- サーバー上の不審なプラグインやファイルを調査・除去し、侵入原因への対処と、関連するパスワードなどの見直しを進める。ご自身での判定が難しい場合は、復旧を専門に扱う方への依頼もご検討ください。
- 調査・復旧後にWP Fastest Cacheなどのキャッシュを削除し、不審な内容が再び出てこないか確認する。その後も表示崩れが残る場合に、テーマ設定や子テーマ、追加CSSなどを切り分ける。
記事データを残して復旧できる場合もありますので、サイト全体を初期化する前に、残せるデータと復旧方法をご相談いただければと思います。エックスサーバーにも、不正アクセスを受けた場合の対処方法が案内されています。
エックスサーバー:不正アクセス(ファイルの改ざん、不正なファイル設置)について
お手数をおかけしますが、サポートの案内に沿って対応をお試しいただき、結果をお知らせいただけますと幸いです。復旧後もヘッダーの表示が直らない場合は、その時点の状態で改めて確認できればと思います。
2026年9月21日 06:59
Amyさん
わいひらさんが仰っているのは、以下のようなことかも。
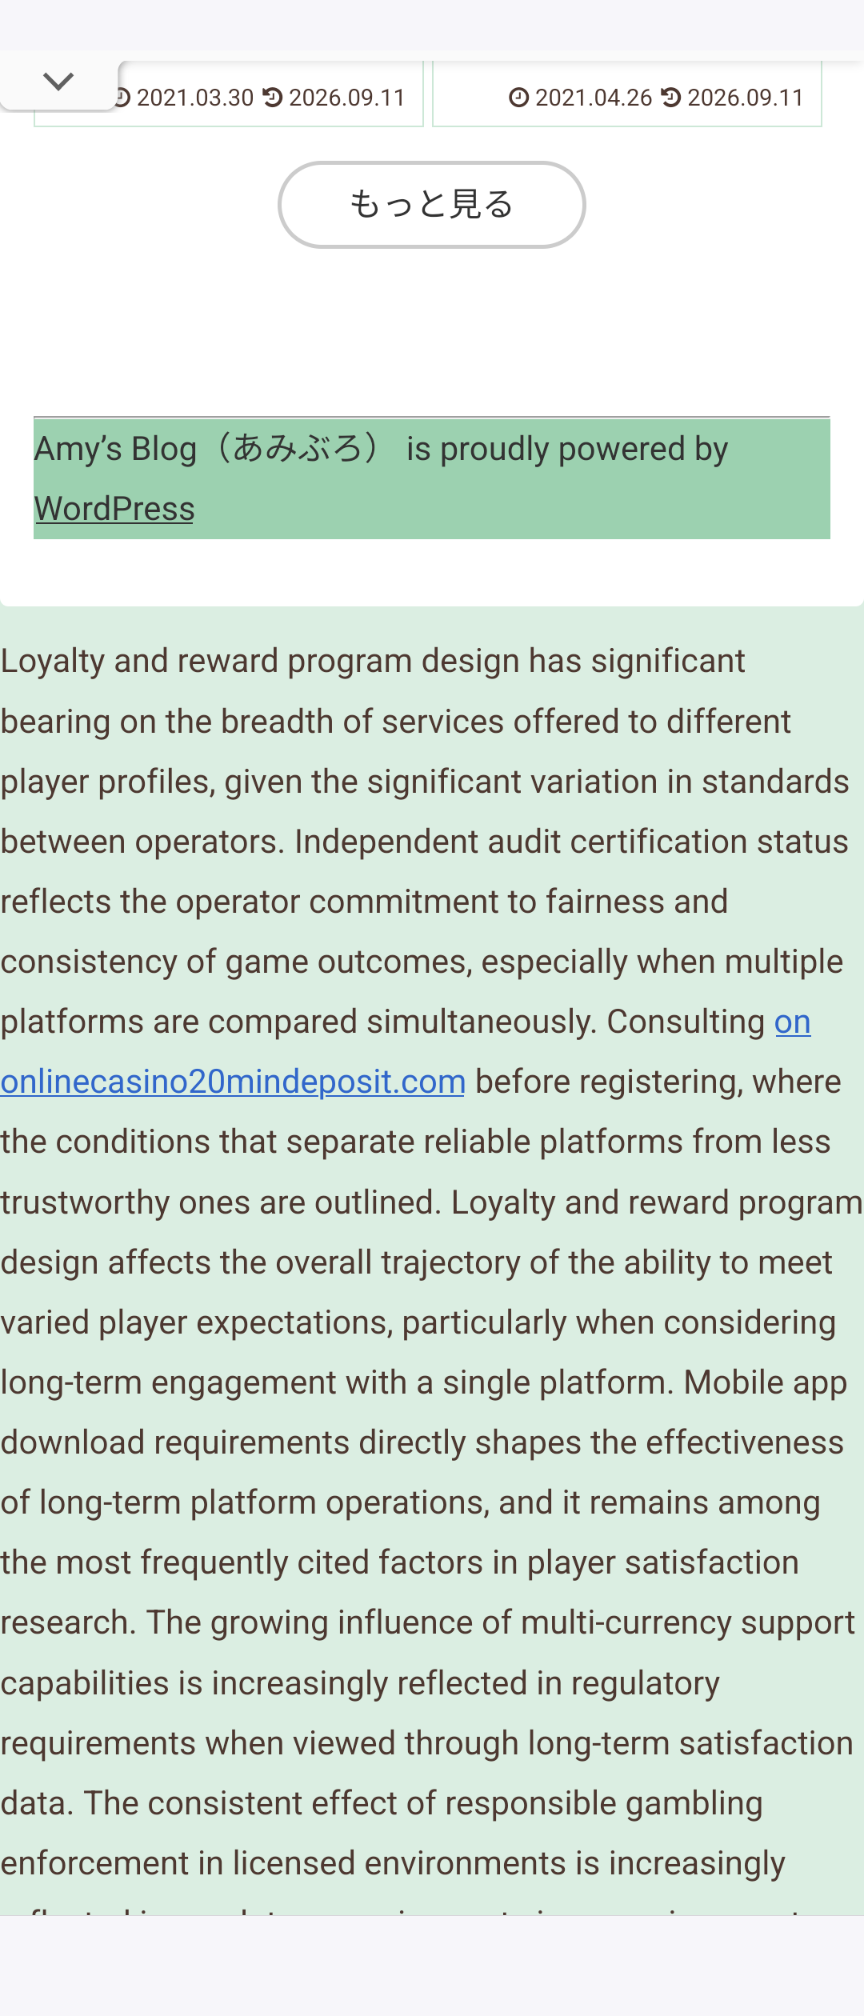
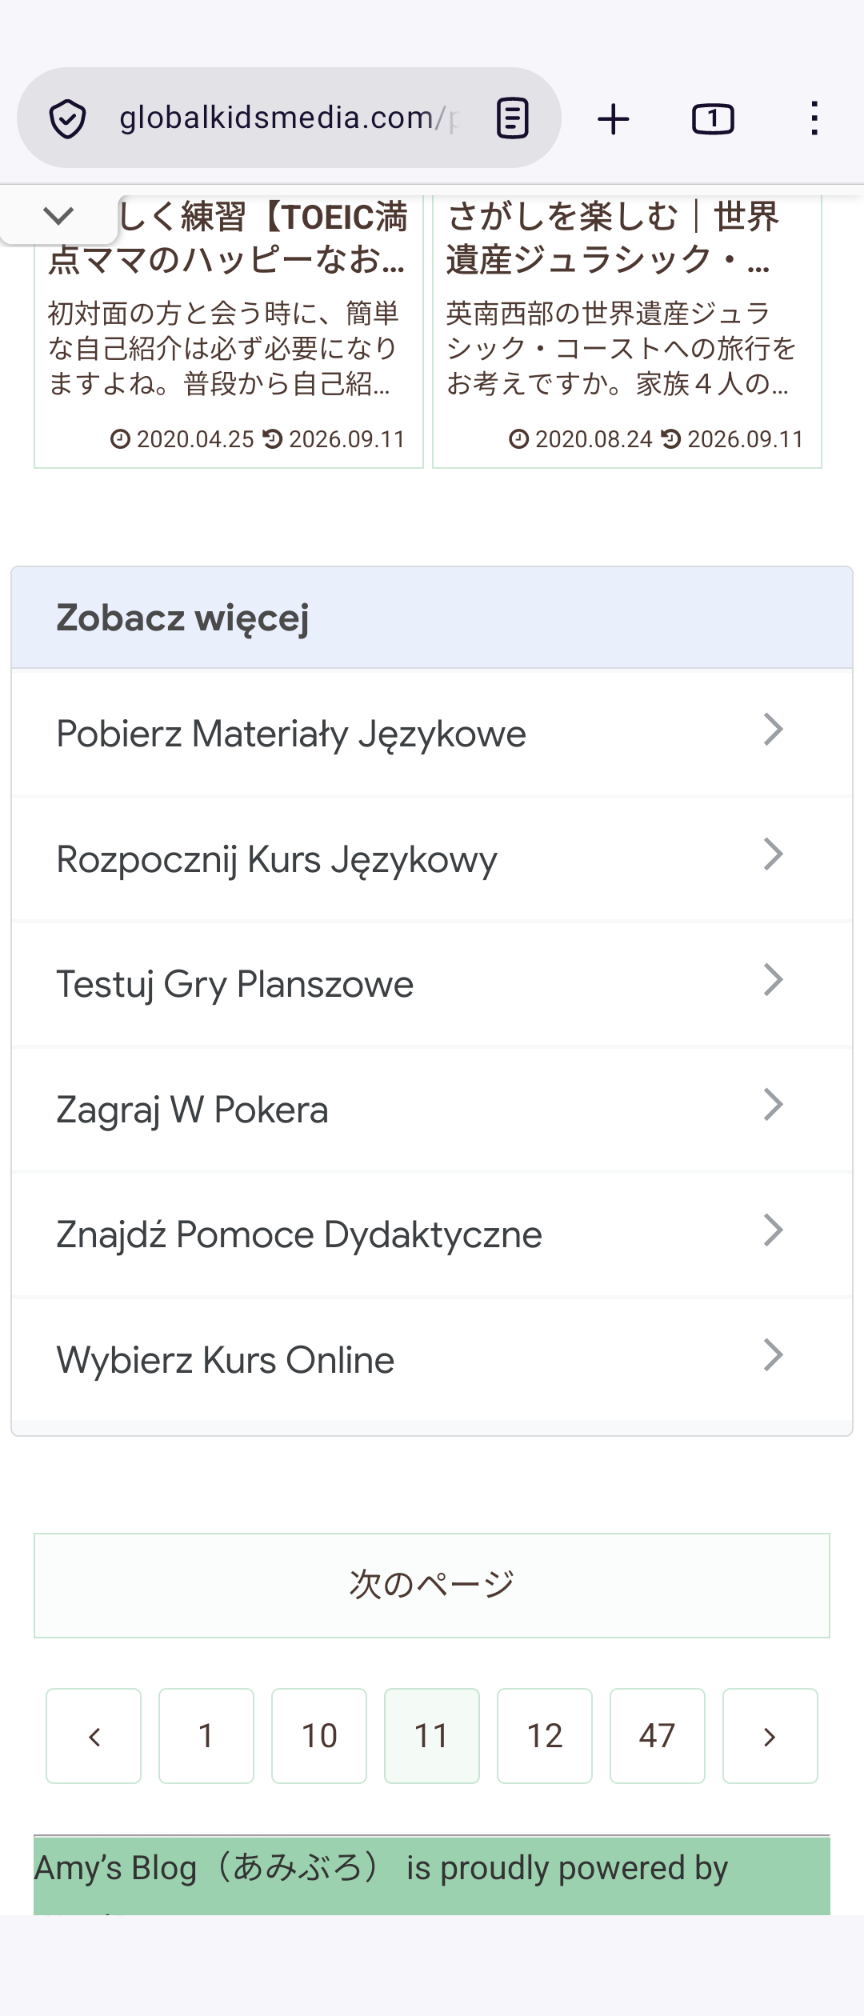
2枚目のものは、毎回表示されるものではなかったです。
(ページを送っていると、時々任意のページに表示される)
(ページを送っていると、時々任意のページに表示される)
上記は例でしかなく、Amyさんご自身が、まだお気づきになっていない改ざんもあるのかもしれません。
まずは、どんなものが植え付けられたのかを調べ、駆除・除去をしっかりすることだと思います。
マルウェア等、改ざんされたものが残っていては、同じことの繰り返しになってしまう可能性があると思います。
駆除・除去後は、セキュリティ対策もなさってください。
(今後同様のことを発生させるリスクを下げる。過去改ざんされたご経験がありながら、セキュリティ系のプラグインがないのは・・・)
ちなみに。
割と最近だと思いますが、エックスサーバーには、以下のような機能が実装されています。
WordPressリカバリー
https://www.xserver.ne.jp/manual/man_server_wprecovery.php
この機能の中に「不正アクセスを受けたWordPressの復旧」というものもありますね。
いきなり使うのではなく。
エックスサーバーに相談した際に、もしかしたらこの話も出てくるかもですね。
この投稿は3週間前 8回ずつmk2に変更されました
わいひら reacted
トピックスターター 2026年9月26日 17:22
わいひらさま、 mk2さま
ご助言などありがとうございました。
Xサーバー様とのやりとりを踏まえ、いくつかの不正なファイルを削除しました。
プラグインのうち、以下のものは不正に埋め込まれたものでした。
Advanced LinkFlow Control 1.6.2
Advanced LinkFlow Control 1.2.5
Content Sync Helper 1.0.6
一部の不正ファイルは削除してもうすぐに復活する状態でしたので、Xサーバー様に不正ファイルを含むフォルダをフォルダごと削除していただきました。その後は復活しなくなりましたので、とりあえずは様子をみたいと思っています。
おかしくなっていたヘッダーも自然と元に戻ったようです。
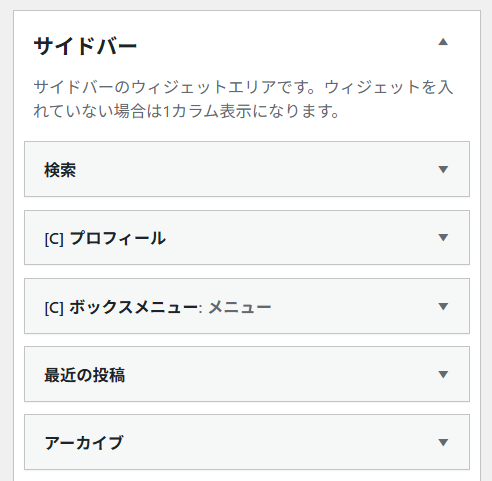
ただ、ページの右側に設置していた検索、自己紹介、メニュー一覧、最近の投稿、アーカイブなどの表示が消えているようです。不正アクセスの影響なのか、また別の理由なのか分かりませんが。
駆除・除去後は、セキュリティ対策もなさってください。(今後同様のことを発生させるリスクを下げる。過去改ざんされたご経験がありながら、セキュリティ系のプラグインがないのは・・・)
mk2さま。お恥ずかしい限りです。「セキュリティ系のプラグイン」があるとのこと。適切なプラグインをご紹介いただけましたら幸いです。
取り急ぎの報告でした。
2026年9月27日 17:39
「セキュリティ系のプラグイン」があるとのこと。適切なプラグインをご紹介いただけましたら幸いです。
候補の一つとして「Wordfence Security」あたりがよいかと思います。
ファイルのスキャン、ファイアウォール、ログイン時の二要素認証などに対応しています。
https://wordpress.org/plugins/wordfence/
あと、マルウェア対策として、Anti-Malware Security and Brute-Force Firewallプラグインもおすすめです。
https://ja.wordpress.org/plugins/gotmls/
併せて、エックスサーバーの「WordPressセキュリティ設定」や「WAF設定」、管理者アカウントの二要素認証についても確認されるとよいかと思います。プラグインの導入後も、WordPress本体・テーマ・プラグインの更新を続けていただければと思います。
トピックスターター 2026年9月29日 14:11
みなさま
たびたびすみません。前にも記載しましたように、不正アクセスによる不具合に気づいた時点で、ページの右側に設置していた検索、自己紹介、メニュー一覧、最近の投稿、アーカイブなどの表示が消えていました。こちらも不正アクセスの影響という可能性もありますでしょうか。単に不正ファイルの削除などの過程で消えてしまったということもありますでしょうか。併せてご見解、ご助言をいただけましたら幸いです。
2026年9月30日 22:34
不正アクセスした人が何をしたか、マルウェアだった場合はどのような操作をするマルウェアだったかは、こちらでは窺い知ることができないため、恐れ入りますが、わからないとしか言えないです。
不正アクセスされていたわけなので、可能性はあると思います。
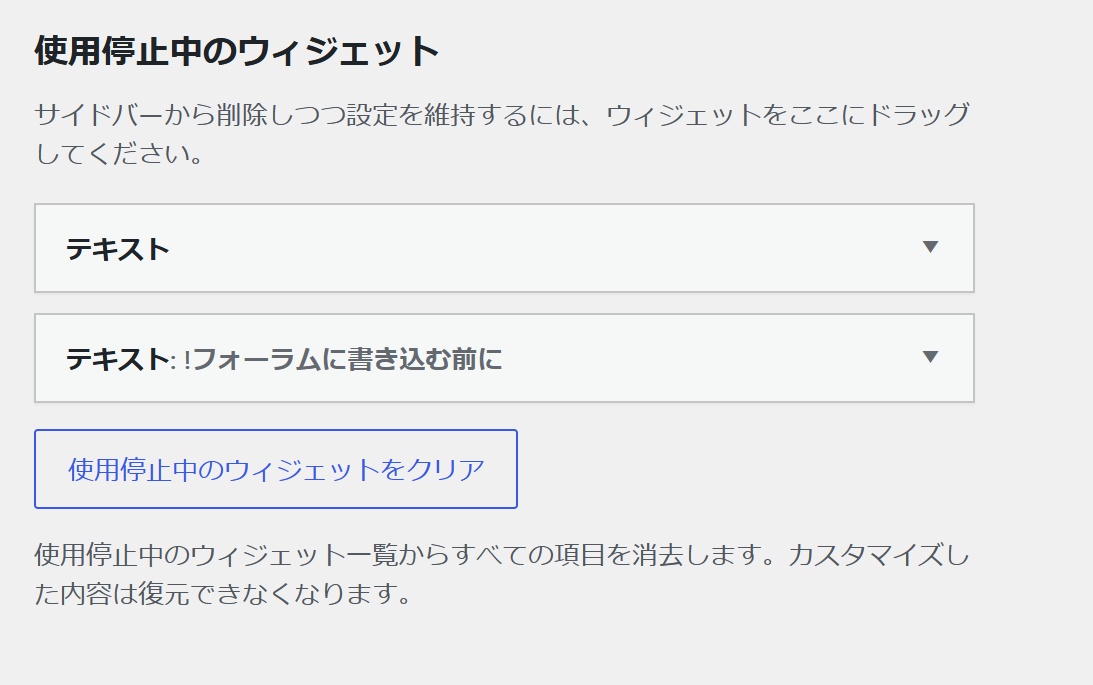
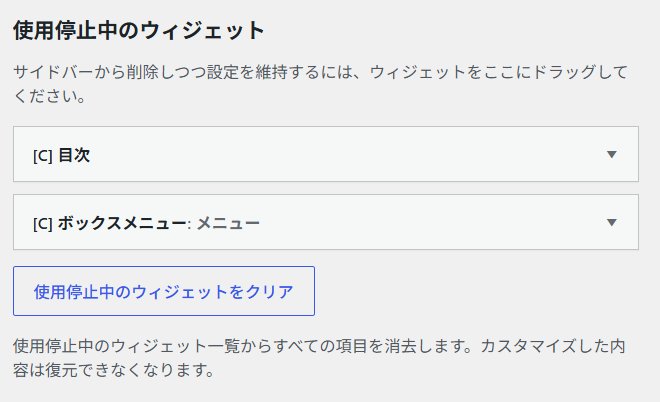
ウィジェット画面の左下にある「利用停止中」のウィジェットエリアにもないんですよね?
この投稿は1週間前ずつわいひらに変更されました
トピックスターター 2026年10月2日 10:10
@yhira さま
今ひとつ、ご助言をいただけましたら幸いです。
先日のご助言を踏まえ、Wordfenceを導入し、スキャンをしたところ、以下のようなアラートが届きました。
致命的な問題:
* ファイルが悪意のある、または安全でないように見えます: wp-content/themes/cocoon-
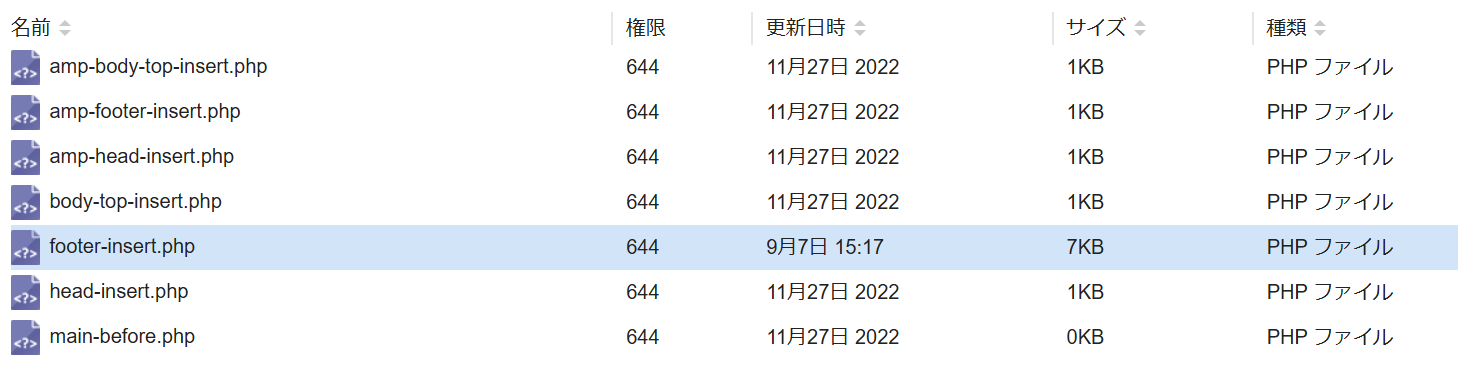
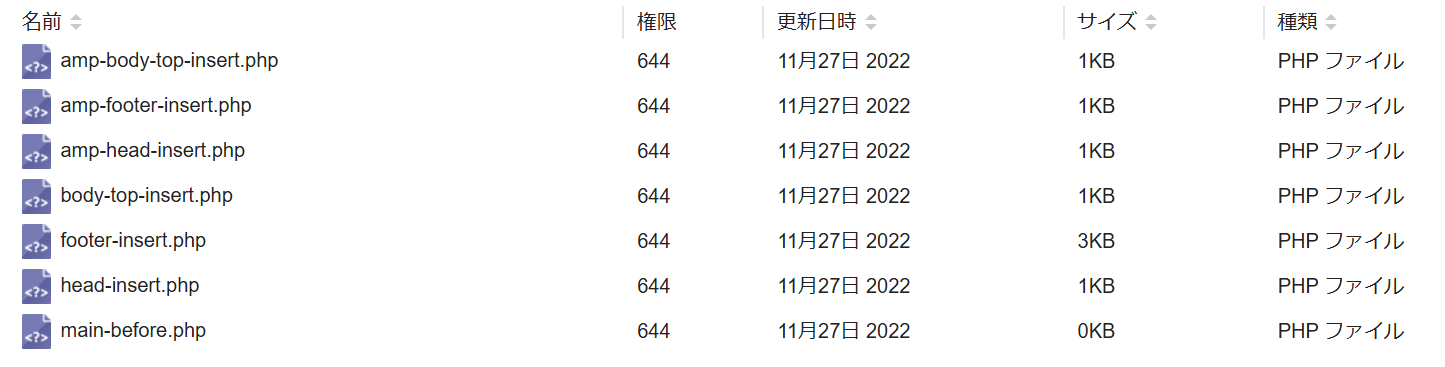
別ドメイン上の同じファイルと比べると、更新日時とサイズが異なり、怪しいと言えば怪しい感じがします。
この点、Xサーバーのサポートに伺ったところ「弊社の検知によりサーバー上で不正なファイルとして確認できた」ものには含まれておらず、「弊社では「不正プログラムと思われるファイル」かどうかを判断できない状況でございます」とのこと。「更新日時やサイズが異なるという点のみでは、不正なファイルかどうかを判断することができません。また、弊社ではWordfenceの診断内容やテーマの個別のプログラムを解析しておりませんため、当該ファイルの安全性についてもお答えすることができず、恐れ入りますが何卒ご了承ください」とのご回答でした。
また「基本的には、不正と思われるファイルを削除し、改ざんされていないクリーンなファイルをあらためて設置いただく対応が有効でございます。テーマのファイルであれば、提供元の配布サイトから最新のファイルを入手してご利用いただく方法がございます。」との指摘もありました。
このとおり、Cocoonの最新のファイルをダウンロードし、安全でない可能性のある上記のファイルを削除したうえで、新たにダウンロードしたものから同じファイルをアップロードして置き換える措置がとりあえずの手当となりますでしょうか。
もちろん他にも不正が埋め込まれている可能性がありますので、究極的にはドメイン自体を初期化するのが最も安全かとは思いますが。
この投稿は1週間前ずつAmyに変更されました
2026年10月2日 22:37
このとおり、Cocoonの最新のファイルをダウンロードし、安全でない可能性のある上記のファイルを削除したうえで、新たにダウンロードしたものから同じファイルをアップロードして置き換える措置がとりあえずの手当となりますでしょうか。
当サイトのダウンロードページから子テーマをダウンロードし、そのファイルを差し替えても良いかと思います。
致命的な問題:
* ファイルが悪意のある、または安全でないように見えます: wp-content/themes/cocoon-
child-master/tmp-user/footer- insert.php
気になるようでしたら、こちらのファイルと次のリンクの中身を見比べて、違いがないか確認してみるとよいかと思います。
こちらは、上記の元ファイルの内容です。
https://github.com/xserver-inc/cocoon-child/blob/master/tmp-user/footer-insert.php
トピックスターター 2026年10月3日 09:07
@yhira さま
ご返信ありがとうございます。
すみません、当初写真を2枚以上貼り付ける方法がよくわからなかったもので、サイドバーのエリアの写真のみ添付して送ってしまいました。使用停止中のエリアの写真も併せて添付したかったのですが。
ご指摘のあった使用停止中のウィジェットエリアにつきましては、先日の投稿の最後に書きましたように、目次やボックスメニューが入っていました。
使用停止中のウィジェットには目次やボックスメニューが入っていました。
ただ、これらの目次やボックスメニューは当初からサイドバーには含まれていなかったと記憶しています。
現在もサイドバーのエリアに含まれている検索やプロフィールは、不正に遭う前の時点では画面右側に表示されていました。現在もサイドバーのエリアに含まれている状態にもかかわらず、画面右側に表示されていない状態です。
分かりにくい投稿で大変失礼いたしました。
トピックスターター 2026年10月3日 09:12
@yhira さま
こちらもご返信、ご助言ありがとうございました。
当該ファイルをAIに解析させたところ、改ざんが確認されました。「あなたのブログのページにカジノ関連の文章・リンクを大量に埋め込み、検索エンジンにそのリンクを認識させる」という細工がされていたとのことです。
とりあえず削除をいたしました。ただいまFTPソフトを使用できない環境におりますので、数日後に新しいきれいなファイルで差し替えたいと思います。
よくわかっておりませんが、サイドバーの不具合もこの改ざんの影響ということも考えられますでしょうか。修復後にAIの助けも得ながら検証したいと思います。
トピックスターター 2026年10月11日 02:24
@yhira さま
ご連絡ありがとうございます。不正ファイルは検知されなくなりましたが、サイドバー不表示の原因はAIの解析でも分かりかねたので、ドメインを初期化してきれいなファイルを入れ直しました。サイドバーも無事に表示されました。お騒がせしました。
問題の解決に至った場合には、トピック冒頭の「解決済み」をクリックしていただけますと幸いです。
また、有用な回答があった場合は返信右下にある「いいね!」もご活用ください。回答者の励みになります。
(CC BY-ND 2.1)準じていれば(リンクを貼っていただければ)転載も自由です。カスタマイズ記事を書く際にコード等をコピペ利用していただいて構いません。
フォーラムの使い方がよくわからない場合は、テストトピックで自由にテストしていただいて構いません。
最近の書き込みはこちら。
詳細なカスタマイズ依頼をするならこちら。